บทความ
รู้ทัน “อีเมลปลอม” เมื่ออีเมลไม่ปลอมชื่อ แต่ปลอมพฤติกรรม
on ธันวาคม 24, 2025
by Administrator

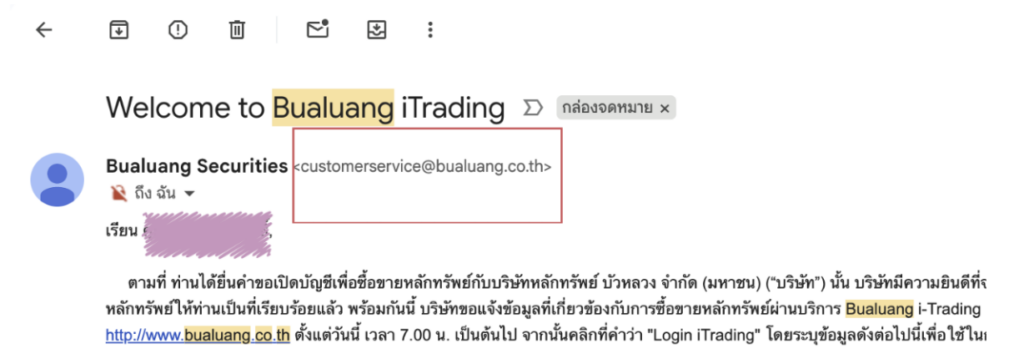
ตัวอย่าง
 customerservice@bualuang.co.th (อีเมลจริง)
 customerservice@bualuang-thailand.ml (อันตราย)
ในกรณีที่ตรวจสอบแล้วพบว่าเป็นอีเมลจริง ก็อาจจะเชื่อถือไม่ได้ ( เพราะว่า อาจเกิดจากกรณีที่สแกมเมอร์ หรือผู้หลอกลวง ได้สิทธิการส่งอีเมลจริงตามเหตุการณ์ข้างต้น) ดังนั้น ยังต้องตรวจสอบตามขั้นตอนถัดไปด้วย


THNIC Facebook Page
Page likes: 2,552
THNIC Foundation
(opens in a new tab)องค์กรสาธารณประโยชน์ของไทยทำหน้าที่ดูแลโดเมน “.TH” และ “.ไทย”
THNIC Academy จัดอบรมหลักสูตร “Web Programming” เสริมทักษะการพัฒนาเว็บไซต์ให้แก่นักเรียนระดับมัธยมปลาย.ศูนย์การเรียนรู้มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (THNIC Academy) จัดอบรมหลักสูตร “Web Programming” ระหว่างวันที่ 23 – 25 ตุลาคม และ 31 ตุลาคม – 1 พฤศจิกายน 2569 ณ THNIC Academy จังหวัดตาก โดยมีนักเรียนจากโรงเรียนตากพิทยาคม โรงเรียนผดุงปัญญา และโรงเรียนเทศบาล 1 กิตติขจร เข้าร่วมอบรมทั้งสิ้น 9 คน เพื่อเสริมสร้างความรู้และทักษะด้านการเขียนโปรแกรมในพัฒนาเว็บไซต์อย่างเป็นระบบ.การอบรมครั้งนี้ได้รับเกียรติจากทีมวิทยากรผู้เชี่ยวชาญด้านเทคโนโลยีและการพัฒนาเว็บไซต์จากบริษัท คนดอทไทย จำกัด บริษัท ไทย เนม เซิร์ฟเวอร์ จำกัด และบริษัท เมทราไบต์ คลาวด์ จำกัด ซึ่งเป็นทีมที่มีประสบการณ์ในการสอนและพัฒนาหลักสูตรด้านการเขียนโปรแกรมร่วมกับวิทยากรจากมหาวิทยาลัยเทคโนโลยีพระจอมเกล้าพระนครเหนือ ถ่ายทอดความรู้และประสบการณ์ด้านการเขียนโปรแกรมและการพัฒนาเว็บไซต์ให้แก่ผู้เข้าอบรม.อ่านเพิ่มเติม 👇
academy.thnic.or.th
ศูนย์การเรียนรู้มูลนิธิศูนย์สารสนเทศเครือข่ายไทย จัดอบรม “Web Programming” ระห�...
ทีเอชนิค ร่วมกับ สพม.เพชรบูรณ์ ขยายผลการพัฒนาทักษะดิจิทัลจากครูสู่ผู้เรียน มุ่งสร้างนักเรียนยุคใหม่ผ่านเว็บไซต์ .th และ .ไทย.มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิค) ร่วมกับสำนักงานเขตพื้นที่การศึกษามัธยมศึกษาเพชรบูรณ์ (สพม.เพชรบูรณ์) จัดอบรมเชิงปฏิบัติการ “การสร้างเว็บไซต์การศึกษาด้วยชื่อโดเมน .th และ .ไทย” เพื่อพัฒนาทักษะ Digital Portfolio ของผู้เรียน ระหว่างวันที่ 31 ตุลาคม – 1 พฤศจิกายน 2569 ณ ห้องประชุมโรงเรียนวิทยานุกูลนารี จังหวัดเพชรบูรณ์ มีครูผู้สอนเข้าร่วมอบรมจำนวน 77 คน และมีการจดทะเบียนชื่อโดเมนภายใต้กิจกรรมรวม 77 ชื่อโดเมน.กิจกรรมดังกล่าวมุ่งส่งเสริมให้ครูผู้สอนมีความรู้และทักษะในการนำเทคโนโลยีดิจิทัลมาประยุกต์ใช้ในการจัดการเรียนการสอน พร้อมทำความเข้าใจแนวทางการนำหลักสูตร เว็บนักเรียน.ไทย ไปใช้เป็นเครื่องมือในการจัดการเรียนรู้ เพื่อเปิดโอกาสให้นักเรียนได้เรียนรู้ผ่านการลงมือปฏิบัติจริง ฝึกทักษะการสร้างเว็บไซต์ และพัฒนาพื้นที่ดิจิทัลสำหรับรวบรวมและนำเสนอผลงาน ความสามารถ และประสบการณ์การเรียนรู้ของตนเองในรูปแบบ Digital Portfolio.อ่านเพิ่มเติม 👇
ทีเอชนิค ร่วมกับ สพม.เพชรบูรณ์ ขยายผลการพัฒนาทักษะดิจิทัลจากครูสู่ผู้เรียน มุ่งสร้างนั
thnic.or.th
มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิค) ร่วมกับสำนักงานเขตพื้นที่�...
ทีเอชนิค ลงนาม MOU ร่วมกับ สพม.เพชรบูรณ์ ขับเคลื่อนโครงการ “จากเว็บครู สู่เว็บโรงเรียน”.เมื่อวันที่ 31 ตุลาคม 2569 มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิค) ร่วมกับสำนักงานเขตพื้นที่การศึกษามัธยมศึกษาเพชรบูรณ์ (สพม.เพชรบูรณ์) ลงนามบันทึกข้อตกลงความร่วมมือ (MOU) เพื่อดำเนินโครงการ “จากเว็บครู สู่เว็บโรงเรียน” โดยมีนายภาคภูมิ ไตรพัฒน์ ผู้อำนวยการศูนย์การเรียนรู้ มูลนิธิศูนย์สารสนเทศเครือข่ายไทย และนายธรรมรัฐ นุชเนื่อง รองผู้อำนวยการสำนักงานเขตพื้นที่การศึกษามัธยมศึกษาเพชรบูรณ์ เป็นผู้แทนร่วมลงนาม ณ โรงเรียนวิทยานุกูลนารี จังหวัดเพชรบูรณ์.ความร่วมมือครั้งนี้มีวัตถุประสงค์เพื่อส่งเสริมและพัฒนาทักษะด้านเทคโนโลยีดิจิทัลให้แก่ครูและนักเรียน โดยมุ่งเน้นการพัฒนาศักยภาพครูในการออกแบบและสร้างเว็บไซต์เพื่อการศึกษา โดยใช้ชื่อโดเมน .th และ .ไทย ตลอดจนสนับสนุนให้ครูนำความรู้และทักษะที่ได้รับไปประยุกต์ใช้ในการจัดการเรียนการสอนและถ่ายทอดสู่ผู้เรียน เพื่อให้นักเรียนสามารถต่อยอดสู่การสร้างเว็บไซต์ของตนเอง สำหรับรวบรวมและนำเสนอผลงาน ความสามารถ กิจกรรม และประสบการณ์การเรียนรู้ในรูปแบบ e-Portfolio.อ่านเพิ่มเติม 👇
ทีเอชนิค ลงนาม MOU ร่วมกับ สพม.เพชรบูรณ์ ขับเคลื่อนโครงการ “จากเว็บครู สู่เว็บโรงเรียน” - THNIC Fo
thnic.or.th
เมื่อวันที่ 31 ตุลาคม 2569 มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิค) ร่วมก...
ทีเอชนิค จัดอบรมออนไลน์ แนวทางการจัดการเรียนรู้ด้วยหลักสูตรเว็บนักเรียน.ไทย สำหรับครูผู้สอน.เมื่อวันอังคารที่ 27 ตุลาคม 2569 มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิค) จัดอบรมออนไลน์ ในหัวข้อ “แนวทางการจัดการเรียนรู้ด้วยหลักสูตรเว็บนักเรียน.ไทย สำหรับครูผู้สอน” โดยมีผู้เข้าร่วมอบรมจำนวน 11 คน และได้รับเกียรติจาก อาจารย์อนุจิตร จันทศรี โรงเรียนสุราษฎร์ธานี ๒ ซึ่งได้รับประกาศเกียรติคุณ ครูต้นแบบด้านการบูรณาการการใช้โดเมนเพื่อการศึกษา (THNIC Model Teacher in Educational Domain Integration) มาเป็นวิทยากรถ่ายทอดความรู้และแนวทางการนำหลักสูตรเว็บนักเรียน.ไทย ไปประยุกต์ใช้ในการจัดการเรียนการสอน.การอบรมครั้งนี้เป็นส่วนหนึ่งของการส่งเสริมศักยภาพครูในการนำเทคโนโลยีดิจิทัลมาประยุกต์ใช้ในการศึกษา พร้อมสนับสนุนการนำหลักสูตรเว็บนักเรียน.ไทย ไปใช้เป็นแนวทางในการจัดการเรียนรู้ เพื่อให้ผู้เรียนสามารถพัฒนาทักษะการสร้างเว็บไซต์และนำความรู้ไปใช้ประโยชน์ได้จริง.อ่านเพิ่มเติม 👇
ทีเอชนิค จัดอบรมออนไลน์ แนวทางการจัดการเรียนรู้ด้วยหลักสูตรเว็บนักเรียน.ไทย สำหรับครูผ
thnic.or.th
เมื่อวันอังคารที่ 27 ตุลาคม 2569 มูลนิธิศูนย์สารสนเทศเครือข่ายไทย (ทีเอชนิ�...
THNIC Academy จัดกิจกรรม “ค่ายแบ่งปั๋น ครั้งที่ 7 ประจำปี 2569” ระหว่างวันที่ 28 กันยายน และ 5–10 ตุลาคม 2569 ณ THNIC Academy จังหวัดตาก .เปิดโอกาสให้เยาวชนระดับมัธยมศึกษาตอนปลายได้พัฒนาทักษะด้านเทคโนโลยีดิจิทัลและการสร้างเว็บไซต์ ผ่านการเรียนรู้จากผู้เชี่ยวชาญและการแข่งขัน Hackathon ภายใต้โจทย์การนำเสนอเรื่องราวอาหารพื้นบ้านและภูมิปัญญาท้องถิ่นจังหวัดตาก เพื่อเชื่อมโยงทักษะดิจิทัลเข้ากับการอนุรักษ์และเผยแพร่มรดกทางวัฒนธรรมสู่คนรุ่นใหม่.กิจกรรมค่ายแบ่งปั๋นในปีนี้ได้รับความสนใจจากนักเรียนระดับมัธยมศึกษาตอนปลายในจังหวัดตาก โดยมีผู้สมัครเข้าร่วม 8 ทีม รวม 31 คน จาก 4 โรงเรียน ได้แก่ โรงเรียนตากพิทยาคม 20 คน โรงเรียนผดุงปัญญา 4 คน โรงเรียนเทศบาล 1 กิตติขจร 3 คน และโรงเรียนแม่กุวิทยาคม 4 คน ทั้งนี้ มีเยาวชนผ่านการคัดเลือกและเข้าร่วมกิจกรรมจนครบหลักสูตรของค่าย จำนวน 8 ทีม รวม 21 คน.อ่านเพิ่มเติม
THNIC Academy จัดค่ายแบ่งปั๋น ครั้งที่ 7 เสริมทักษะสร้างเว็บไซต์แก่เยาวชน พร้อมสืบสานภูมิปัญญาอา
academy.thnic.or.th
THNIC Academy จัดกิจกรรม “ค่ายแบ่งปั๋น ครั้งที่ 7 ประจำ [...]Member of
โครงการของมูลนิธิ